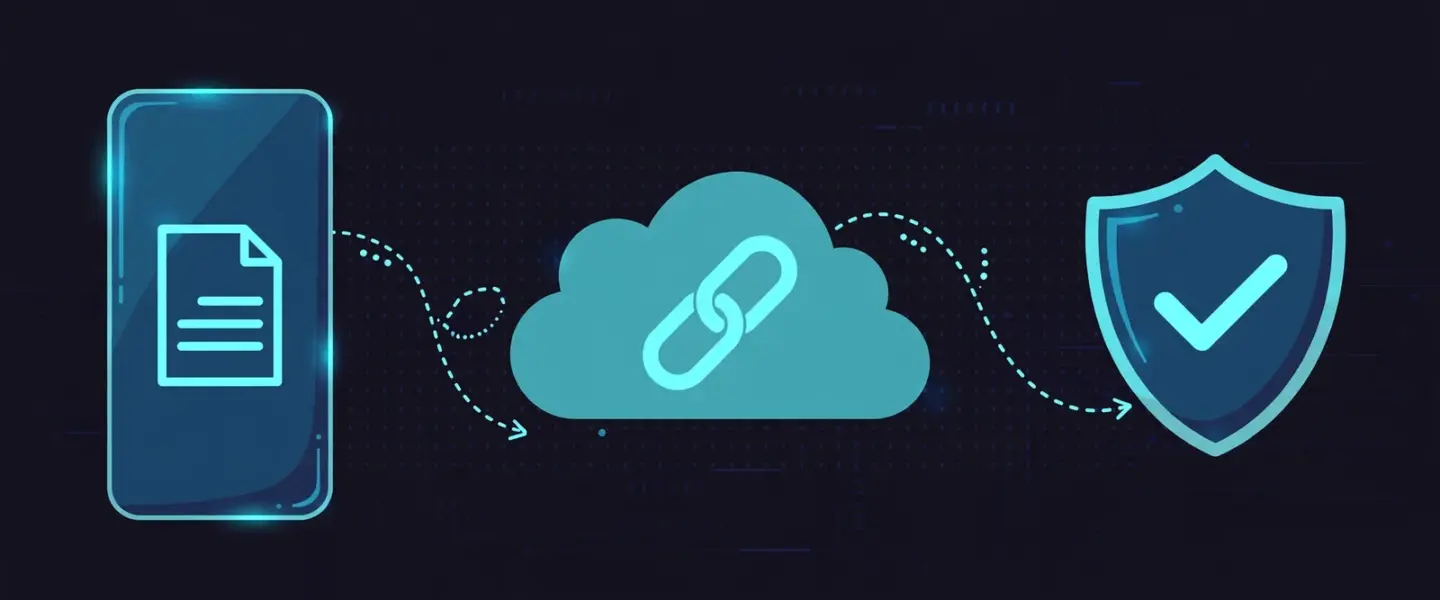
Apple mengubah aturan main berbagi file lewat iCloud. Mulai iOS 27.3, iPadOS 27.3, macOS 27.3, dan visionOS 27.3, konten yang dibagikan lewat opsi “Anyone with the Link” akan diperiksa Apple untuk konten berbahaya. Aturan ini datang dari dokumen dukungan Apple sendiri, bukan sekadar rumor, dan beta pengembang 27.3 sudah mulai digulirkan pada pekan 4 November 2026.
Yang penting langsung dipahami: ini bukan pemindaian semua file iCloud kamu. Dokumen Apple hanya menyebut konten yang dibagikan lewat tautan publik. Kalau kamu berbagi ke orang tertentu yang kamu undang, aturan pemeriksaan baru ini tidak disebut berlaku untuk opsi itu.
Apa yang sebenarnya berubah
Selama ini, iCloud memberi dua pilihan utama saat kamu membagikan tautan. Pertama, “People you choose”, alias hanya orang yang kamu undang atau setujui. Kedua, “Anyone with the Link”, alias siapa pun yang memegang tautan bisa mengaksesnya, termasuk Apple.
Mulai versi 27.3 atau lebih baru, pilihan kedua itulah yang berubah. Apple menulis, konten yang dibagikan dengan “Anyone with the Link” akan “dibuat dapat diakses oleh Apple” untuk diperiksa apakah mengandung konten berbahaya. Foto di iCloud Photos dan berkas di iCloud Drive sama-sama tercakup, karena keduanya bisa dibagikan lewat tautan yang sama.
Ada satu konsekuensi teknis yang patut dicatat. Begitu kamu memilih tautan publik, konten itu tidak lagi terenkripsi ujung-ke-ujung, atau end-to-end encrypted. Itu berlaku bahkan kalau kamu dan penerima sudah mengaktifkan Advanced Data Protection, fitur keamanan tertinggi iCloud dari Apple. End-to-end encryption sendiri artinya hanya perangkat terpercaya pemiliknya yang memegang kunci enkripsi, sehingga penyedia layanan pun tidak bisa membaca isinya. Begitu tautan dibuat publik, logika itu tidak lagi berlaku, karena server Apple harus bisa melayani siapa pun yang membuka tautan tersebut.
Apa yang terjadi kalau konten ditandai berbahaya
Apple tidak main-main dalam bahasa dokumennya. Kalau kamu mencoba mengunggah konten berbahaya, Apple menyatakan berhak memindahkan, menolak, mengubah, menghapus, atau menghilangkan konten itu kapan saja.
Sanksi akunnya juga berat. Apple bisa memblokir atau menonaktifkan Apple Account kamu, memblokir pembuatan Apple Account baru dengan alamat email atau nomor telepon yang sama, atau, bila perlu, melibatkan penegak hukum. Ini bukan peringatan ringan, dan karena itu penting membedakan mana tautan yang memang sengaja dibuat publik dan mana yang seharusnya dibatasi.
Konteksnya juga relevan. The Verge melaporkan perubahan ini di tengah desakan agar Apple menindak materi pelecehan seksual anak di iCloud, sementara MacRumors mencatat bahwa Apple sendiri tidak mendefinisikan apa itu “konten berbahaya”. MacRumors menduga maknanya bisa mencakup malware, berkas jahat, dan/atau materi pelecehan seksual anak, mengingat Apple menyebut keterlibatan penegak hukum. Itu dugaan dari media, bukan definisi resmi Apple, jadi jangan dikutip sebagai definisi Apple.
Apa yang belum dikonfirmasi
Beberapa hal masih terbuka dan sebaiknya tidak dibumbui. Pertama, Apple tidak menjelaskan cara pemeriksaannya: apakah otomatis, ditinjau manusia, atau kombinasi keduanya. Kedua, Apple tidak menyatakan apakah tautan yang dibuat sebelum pembaruan 27.3 ikut diperiksa. Ketiga, menurut MacRumors, rilis publik 27.3 dijadwalkan pada Desember, tetapi tanggal pastinya belum diumumkan.
Apple juga menutup dokumennya dengan catatan bahwa tidak semua fitur tersedia di semua negara atau wilayah. Dokumen itu sendiri tidak menyebut pengecualian khusus untuk Indonesia, jadi pembaca Indonesia sebaiknya membaca aturan ini sebagai kebijakan global Apple yang berlaku begitu perangkat mereka diperbarui ke 27.3, bukan sebagai kebijakan lokal.
Dampaknya buat pembaca di Indonesia
Buat pengguna iPhone, iPad, dan Mac di Indonesia, perubahan ini paling terasa di kebiasaan berbagi. Tautan iCloud publik itu praktis: sekali kirim, siapa pun bisa unduh tanpa harus punya Apple Account. Tapi kenyamanan itu kini datang dengan trade-off yang lebih eksplisit, yaitu Apple bisa memeriksa isinya dan kontennya tidak lagi terenkripsi ujung-ke-ujung.
Praktik paling aman cukup sederhana. Untuk foto keluarga, dokumen kerja, atau berkas sensitif, pakai “People you choose” dan undang orangnya satu per satu. Pakai “Anyone with the Link” hanya untuk konten yang memang sengaja kamu publikasikan, misalnya berkas yang memang boleh diunduh siapa saja. Kalau tautan publik sudah tidak diperlukan, hentikan berbaginya dari pengaturan berkas atau folder tersebut, karena tautan yang beredar tetap bisa diteruskan orang lain selama masih aktif.
Perubahan ini juga mengingatkan satu hal yang sering terlupa: iPhone mencetak rekor kuartal September di tengah tekanan biaya komponen, seperti dibahas dalam artikel Harga Memori Naik, Margin Apple Tergerus di Kuartal Liburan — dan Apple kini memperketat sisi layanan cloud-nya, bukan hanya perangkat kerasnya.
Penutup
Intinya, Apple tidak sedang mengumumkan pemindaian seluruh iCloud. Apple sedang menegaskan batas baru untuk tautan publik: begitu kamu memilih “Anyone with the Link”, konten itu bisa diperiksa, bisa dihapus, dan tidak lagi terenkripsi ujung-ke-ujung. Buat sebagian besar pengguna biasa yang berbagi ke orang tertentu, tidak ada yang berubah. Buat yang gemar menyebar tautan publik, sekarang saatnya memeriksa ulang tautan lama sebelum 27.3 tiba.
Tanya jawab singkat
Apakah semua foto iCloud saya akan diperiksa Apple? Tidak, menurut dokumen Apple. Yang diperiksa adalah konten yang dibagikan lewat “Anyone with the Link”.
Apakah Advanced Data Protection melindungi tautan publik saya? Tidak. Apple menyatakan tautan publik tidak lagi terenkripsi ujung-ke-ujung meski Advanced Data Protection aktif.
Kapan iOS 27.3 rilis untuk publik? Menurut MacRumors, pada Desember, tetapi tanggal pastinya belum diumumkan Apple.
Apa definisi “konten berbahaya” menurut Apple? Apple tidak mendefinisikannya dalam dokumen ini. Dugaan soal malware atau materi pelecehan seksual anak berasal dari media, bukan dari Apple.