Malware pencuri data biasanya berhenti setelah menguras password dan dompet kripto. Volta tidak berhenti di situ. Menurut analisis Cisco Talos, infostealer Windows yang menamai dirinya sendiri “VOLTA-AUTODOXER” ini mengirim data curian ke model bahasa besar (large language model, LLM) dan meminta model itu menilai seberapa berharga korbannya.
Ini bukan cerita soal AI yang meretas komputer. AI di sini tidak melakukan pencurian. Pencurian dilakukan dulu oleh malware, lalu AI dipakai sebagai analis: mengubah tumpukan data mentah menjadi laporan korban yang sudah diprioritaskan, lengkap dengan kutipan bukti. Bagi pelaku, itu menghemat kerja memilah korban satu per satu. Bagi kita, itu alasan baru untuk menganggap kebocoran data jauh lebih serius dari sekadar “password bocor”.
Ringkasan cepat:
- Volta adalah infostealer Windows yang menghapus dirinya sendiri setelah berjalan.
- Data yang dicuri meliputi password browser, cookie, kartu tersimpan, token Microsoft, kunci SSH dan cloud, password Wi-Fi, frase pemulihan dompet kripto, serta sesi Discord, Telegram, Steam, dan Roblox.
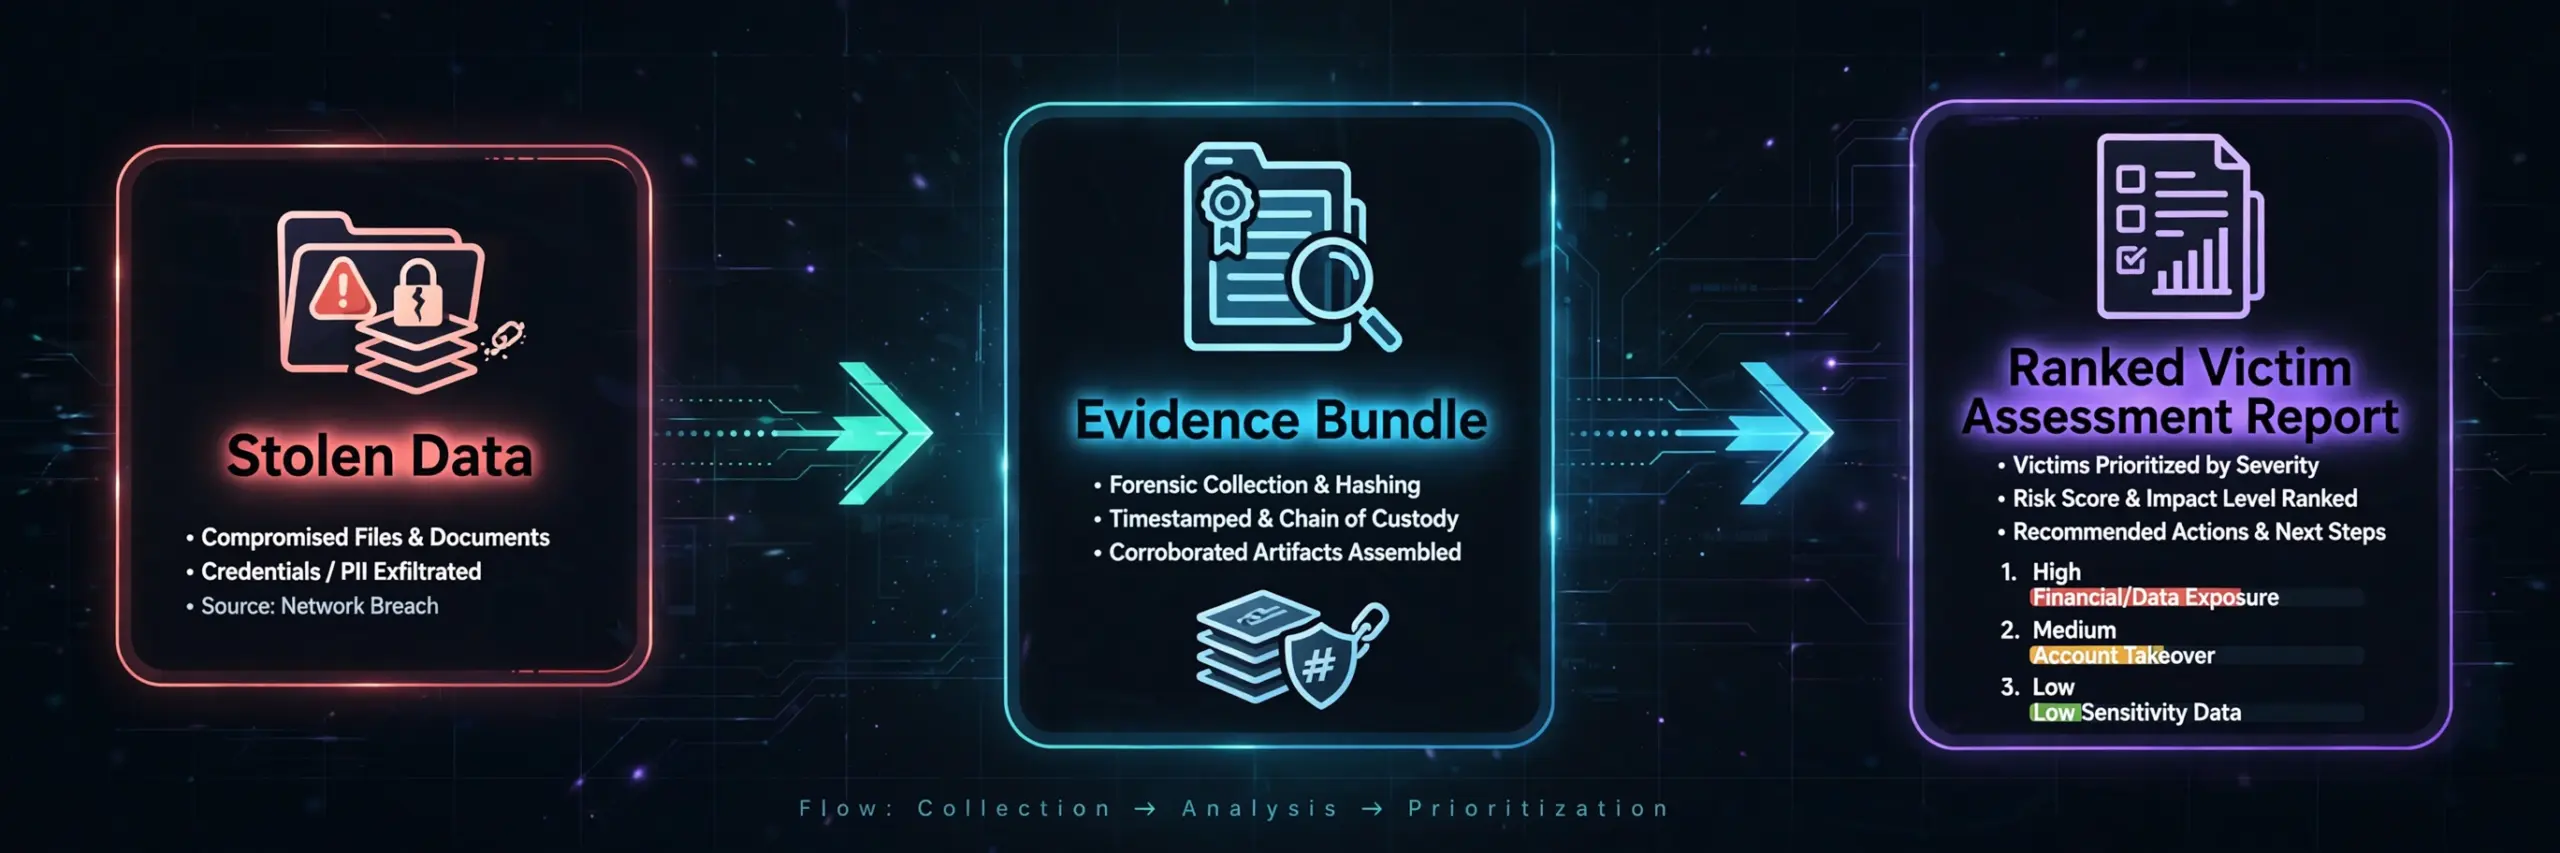
- Setelah pencurian, Volta merangkum data itu jadi bundel bukti dan mengirimnya lewat OpenRouter ke model AI.
- Model defaultnya adalah Claude Opus 4.6, dengan cadangan Kimi K2 lalu Gemini 2.5 Flash bila permintaan ditolak.
- Talos belum memastikan apakah Volta sudah dipakai dalam serangan nyata, dan langkah AI-nya bersifat opsional.
Apa itu infostealer, dan apa yang membuat Volta beda
Infostealer adalah malware yang dirancang untuk mencuri data dari komputer korban: nama pengguna, password, token login, cookie, dan data pembayaran. Biasanya malware seperti ini menyamar sebagai software palsu, lalu diam-diam menguras data begitu dijalankan.
Volta melakukan semua itu, dan Talos menyebutnya “mature stealer” — pencuri data yang sudah matang. Dalam sekali jalan, Volta bisa mengambil kredensial browser, cookie, dan kartu tersimpan di browser berbasis Chromium, plus Firefox dan Thunderbird, profil Outlook, workspace Slack, sesi Steam dan Battle.net, token Discord, sesi Telegram, akun Roblox, serta file konfigurasi SSH dan penyedia cloud seperti gcloud dan OpenVPN.
Yang membedakan Volta adalah tahap setelah pencurian. Kebanyakan stealer mengirim log mentah ke pelaku, dan pelaku harus membacanya sendiri. Volta justru meminta AI membacakan dan menilai log itu lebih dulu.
Data apa saja yang dicuri Volta
Daftar ini panjang, dan sengaja ditulis lengkap supaya pembaca paham skalanya:
- Password, cookie, dan kartu pembayaran yang tersimpan di browser.
- Token OAuth Microsoft, yaitu token login yang membuat aplikasi bisa mengakses akun tanpa memasukkan password lagi.
- Kunci SSH dan kunci penyedia cloud, yang bisa dipakai untuk masuk ke server dan layanan cloud.
- Semua password Wi-Fi yang tersimpan, diambil lewat panggilan sistem dan ditulis dalam bentuk teks biasa.
- Frase pemulihan (seed phrase) dompet kripto, plus percobaan membobol vault dompet yang ditemukan di perangkat.
- Sesi aktif Discord, Telegram, Steam, dan Roblox.
- Tangkapan layar desktop.
Volta tidak berhenti di pengambilan pertama. Ia memakai sesi curian itu untuk memperkaya datanya: mencari struk pembelian di Gmail korban untuk mengonfirmasi alamat rumah, menarik riwayat pesanan Uber Eats dan DoorDash, memperkaya profil Discord lewat token curian, dan menilai inventaris Roblox lewat pencarian daring. Hasil akhirnya dirangkum dalam file bernama Identity_Report.txt, lalu diserialkan menjadi bundel JSON.
Bundel itu berisi hal-hal yang sangat personal: geolokasi dan alamat rumah yang disimpulkan, pemberi kerja dan domainnya, tahun lahir yang disimpulkan, empat digit terakhir kartu, workspace Slack, metadata penulis dokumen, indikator cadangan iPhone, dan valuasi akun Roblox. Inilah bahan yang kemudian dikirim ke AI.
Bagaimana AI dipakai untuk “autodox” korban
Istilah “autodox” berasal dari doxing, yaitu mengumpulkan dan menyebarkan informasi pribadi seseorang. Volta mengotomatisasi langkah pengumpulan dan perangkaiannya: dari data tersebar menjadi profil yang rapi.
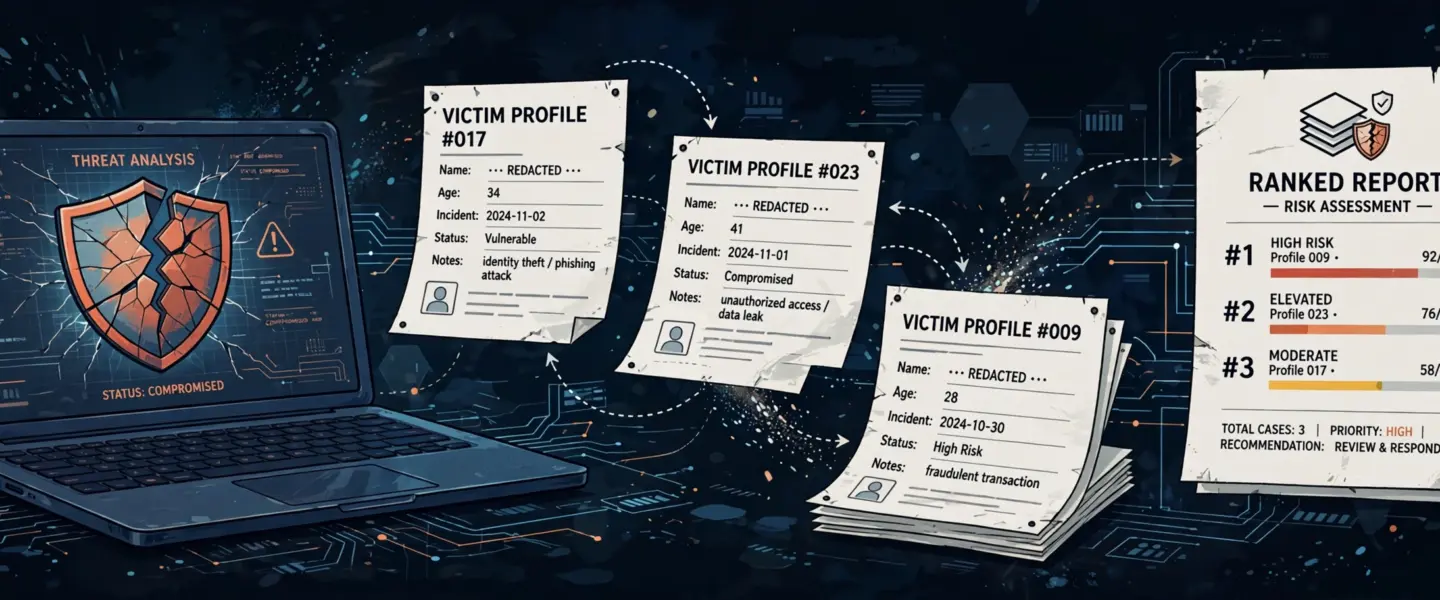
Alurnya, menurut Talos, seperti ini. Bundel bukti dikirim lewat OpenRouter, layanan yang bisa meneruskan permintaan ke berbagai penyedia AI, dengan perintah sistem yang meminta model berperan sebagai “a forensic intelligence analyst drafting a target assessment” — analis intelijen forensik yang menyusun penilaian target. Keluaran yang diminta mencakup bagian “WHAT THEY’RE WORTH”, berisi aset korban yang diperingkat berdasarkan nilai monetisasi dalam tier rendah, sedang, atau tinggi, dan bagian “THEIR OPSEC”, berisi penilaian postur keamanan dan kebersihan password korban.
Model defaultnya adalah anthropic/claude-opus-4.6. Kalau model menolak, Volta memeriksa balasan untuk frasa seperti “I can’t” atau “I’m not able”, lalu beralih ke moonshotai/kimi-k2, dan kalau itu gagal juga, ke google/gemini-2.5-flash. Talos membaca rantai cadangan ini sebagai upaya rekayasa yang disengaja untuk mengantisipasi penolakan model, bukan kebetulan.
Suhu model (temperature) dipatok di 0,2 — nilai rendah yang membuat keluaran lebih deterministik dan konsisten. Dengan kata lain, pelaku tidak mencari jawaban kreatif. Mereka mencari penilaian yang stabil dan bisa dipakai berulang kali.
Yang juga penting: langkah AI ini opsional. Kalau tidak ada API key, Volta melewati tahap AI dan tetap mencuri data seperti stealer biasa. Jadi memblokir model AI saja tidak cukup; pencurian dasarnya tetap berjalan.
Fakta, dugaan, dan hal yang belum terkonfirmasi
Bagian ini sengaja dipisah, karena laporan soal malware mudah berubah jadi sensasi kalau batasnya tidak dijaga.
Terkonfirmasi oleh Talos: Volta ada sebagai sampel yang dianalisis, pertama kali terlihat pada 11 Oktober 2026 pukul 12:46 UTC, dengan hash SHA256 yang dipublikasikan Talos. Ia adalah infostealer Windows yang menghapus diri sendiri, dan semua endpoint yang diamati dikendalikan pihak ketiga — tidak ada infrastruktur milik pelaku yang ditemukan.
Dugaan Talos, belum dibuktikan: Volta kemungkinan memakai model builder, yaitu penulis menjual akses, pembeli mengisi nilai-nilainya, dan builder mengompilasi biner khusus per pesanan. Ini disimpulkan dari template enam slot yang bisa ditukar di dalam kode, bukan dari bukti penjualan yang ditemukan.
Belum terkonfirmasi: Talos tidak melacak apakah Volta sudah dipakai di serangan nyata, tidak memberi jumlah korban, dan tidak menyebut apakah ada model yang benar-benar menjawab atau menolak permintaan Volta dalam praktik. Wired, yang pertama melaporkan temuan ini lewat newsletter Kernel Panic, mengutip peneliti Talos Ryan Fetterman dengan caveat yang sama. Sampai ada laporan lanjutan, Volta paling tepat digambarkan sebagai kemampuan yang terbukti di kode, bukan wabah yang sudah menyebar.
Pola pencurian data lewat software palsu bukan hal baru di UlasTekno. Artikel Aplikasi Bank Asli Bisa Diganti Palsu oleh Malware Hirudo menunjukkan betapa mudahnya aplikasi palsu menyamar, sementara Ekstensi Claude Code di Cursor Disusupi, Cek Kunci SSH Kamu mengingatkan bahwa bahkan perkakas developer pun bisa jadi jalur penyusupan.
Apa yang bisa dilakukan pembaca sekarang
Talos memberi beberapa langkah pertahanan yang praktis. Pertama, kebijakan kontrol aplikasi yang membatasi proses apa saja yang boleh menjalankan Chrome dengan flag –headless bisa memblokir jalur dekripsi yang dipakai Volta untuk melewati App-Bound Encryption di Chrome. Setidaknya, beri peringatan saat Chrome dijalankan dengan –headless oleh proses yang bukan developer yang dikenal.
Kedua, simpan kredensial di penyimpanan yang didukung hardware, bukan di file teks biasa atau di tempat yang mudah dibaca malware. Ketiga, kalau sudah terlanjur terinfeksi, cabut semua token yang berpotensi bocor dan ganti password. Untuk dompet kripto, kalau seed phrase pernah tersimpan dalam bentuk teks biasa di perangkat, anggap dompet itu sudah sepenuhnya bocor dan pindahkan dana ke dompet baru dengan seed yang dibuat di perangkat offline (air-gapped).
Talos juga mencatat satu petunjuk forensik: meski executable utama mungkin sudah menghapus dirinya, file APPDATA%volta_debug.txt — log panen bertimestamp — bisa dipertahankan untuk melihat apa saja yang dikumpulkan dan apakah panggilan LLM berhasil. Jangan menghapusnya sembarangan kalau kamu sedang menangani insiden, karena file itu justru berisi jejaknya.
Kenapa temuan ini penting meski belum ada korban terkonfirmasi
Mudah untuk meremehkan Volta dengan alasan “belum dipakai menyerang”. Itu keliru. Yang ditunjukkan Volta adalah pergeseran pola: dari mencuri sebanyak-banyaknya, menjadi mencuri lalu memilah secara otomatis. Pelaku tidak lagi harus membaca ribuan log untuk menemukan korban bernilai tinggi. Mereka bisa menerima laporan yang sudah diperingkat.
Talos sendiri menutup analisisnya dengan pertanyaan yang sama: apakah pemindahan beban kerja seperti ini mengubah lanskap kejahatan siber secara berarti — menurunkan ambang kemampuan pelaku, menaikkan skala, atau keduanya. Jawabannya belum ada. Tapi satu hal sudah jelas: semakin banyak data pribadi yang tersimpan di satu perangkat, semakin berharga laporan seperti yang dibuat Volta.
Buat pengguna biasa, pelajarannya tidak berubah, hanya makin mendesak: jangan mengunduh software dari sumber yang tidak jelas, jangan menyimpan seed phrase dan password penting dalam bentuk teks biasa, aktifkan autentikasi dua faktor, dan cabut sesi aplikasi yang sudah tidak dipakai. AI tidak menciptakan risiko ini dari nol. AI hanya membuat risiko lama jadi lebih efisien di tangan pelaku.
Tanya jawab singkat
Apakah Volta sudah menyerang banyak korban? Belum terkonfirmasi. Talos tidak melacak apakah Volta sudah dipakai di serangan nyata dan tidak memberi jumlah korban.
Apakah AI yang meretas komputer korban? Tidak. Pencurian dilakukan malware dulu; AI hanya dipakai setelahnya untuk menilai data curian.
Apakah memblokir AI sudah cukup untuk menghentikan Volta? Tidak. Langkah AI-nya opsional — tanpa API key, Volta tetap mencuri data seperti stealer biasa.
Apa yang harus dilakukan kalau perangkat diduga terinfeksi? Cabut token yang bocor, ganti password, dan untuk dompet kripto yang seed phrase-nya pernah tersimpan sebagai teks biasa, pindahkan dana ke dompet baru.
Sumber:
- Cisco Talos, “Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer”, 31 Oktober 2026, blog.talosintelligence.com
- Wired (Kernel Panic), “Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims”, 31 Oktober 2026, wired.com (halaman Wired tidak bisa dibuka di run ini karena domain diblokir kebijakan; klaim artikel ini bersandar pada analisis Talos yang dibuka penuh, dan Wired hanya dipakai sebagai sumber pelaporan awal)