Ratusan aplikasi yang tampak biasa ternyata menyimpan fungsi berbahaya di balik tampilannya. Investigasi WIRED menemukan lebih dari 400 aplikasi dan situs yang saling terhubung, yang bisa memuat alat pembuat deepfake eksplisit setelah lolos dari peninjauan App Store dan Google Play.
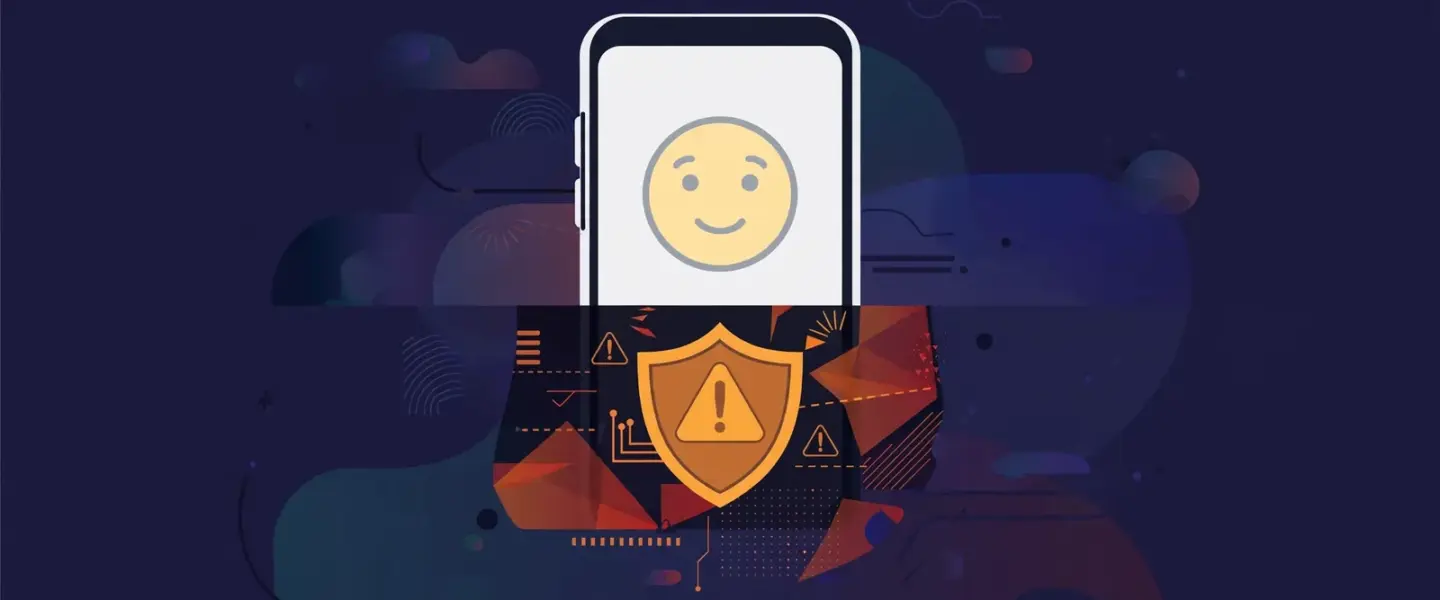
Temuan ini penting bukan karena aplikasinya terlihat mencurigakan, melainkan justru karena terlihat normal. Sebagian menyamar sebagai pembuat potret hewan peliharaan, tutor bahasa, atau pelatih olahraga berbasis AI. Begitu kondisi tertentu terpenuhi, aplikasi itu memuat antarmuka web tersembunyi yang memungkinkan foto yang diunggah pengguna diubah menjadi gambar dan video deepfake seksual serta adegan kekerasan.
Ringkasan cepat:
- WIRED menemukan lebih dari 400 aplikasi dan domain yang saling terhubung.
- Aplikasi itu menampilkan wajah biasa saat ditinjau, lalu memuat fungsi tersembunyi lewat server.
- Apple menghapus 19 aplikasi setelah WIRED membagikan temuannya.
- Google disebut sudah menghapus sebagian besar aplikasi sebelum dihubungi WIRED.
- Meta disebut mengambil tindakan terhadap lebih dari 10.000 akun iklan yang terkait.
- Investigasi menyebut aplikasi serupa masih bermunculan saat pelaporan berakhir.
Apa yang ditemukan WIRED
Jaringan ini bukan satu aplikasi nakal, melainkan operasi yang terorganisasi. Peneliti keamanan Maël Le Touz dari Infoblox mengidentifikasi hampir 500 domain yang saling terkait, banyak yang menjalankan kode yang sama dan saling merujuk satu sama lain.
Peneliti Paul Bouchaud dari organisasi nirlaba AI Forensics, yang membedah kode aplikasi itu, menemukan jaringan ini mulai bermunculan menjelang akhir 2025. Pada satu titik, sekitar 30 aplikasi baru didaftarkan setiap minggu, dan 27 aplikasi masih tayang di Google Play pada September. Total unduhannya disebut lebih dari 350.000 kali.
Angka-angka itu adalah temuan investigasi, bukan total resmi dari Apple atau Google. Namun skalanya menjelaskan kenapa kasus ini tidak bisa dianggap sebagai satu-dua aplikasi yang lolos secara kebetulan.
Cara tipuan bait-and-switch bekerja
Istilah yang dipakai untuk taktik ini adalah bait-and-switch, atau umpan lalu tukar. Saat diajukan untuk ditinjau, aplikasi menampilkan konten yang jinak dan sesuai aturan toko aplikasi. Setelah disetujui, pengembang mengubah situs web yang dimuat aplikasi itu, sehingga konten yang tampil menjadi sangat berbeda.
Menurut peneliti, aplikasi itu memeriksa informasi seperti lokasi dan bahasa pengguna sebelum menentukan versi mana yang ditampilkan. Salah satu pemicu yang ditemukan adalah pengguna menginstal aplikasi setelah mengetuk iklan di platform Meta. Setelah itu, antarmuka tersembunyi bisa dimuat, dan pembuatan deepfake dikaitkan dengan pembelian kredit di dalam aplikasi.
Poin pentingnya: lolos dari toko aplikasi resmi tidak berarti aplikasi itu aman. Peninjauan hanya memeriksa versi yang diajukan pada saat itu, sementara isi aplikasi yang dimuat dari server bisa berubah setelahnya.
Apa jawaban Apple, Google, dan Meta
Apple menghapus 19 aplikasi setelah WIRED membagikan temuannya. Dalam pernyataan yang dikutip 9to5Mac, Apple menyebut aplikasi itu mematuhi aturan saat ditinjau, lalu pengembangnya mengubah situs web yang dimuat aplikasi tersebut, mengganti konten yang disetujui dengan konten pornografi, dan mempromosikannya lewat iklan pornografi di platform pihak ketiga.
Apple juga menyebut telah menangguhkan puluhan ribu aplikasi selama setahun terakhir karena taktik bait-and-switch serupa, dan baru-baru ini memperkuat perlindungannya terhadap pendekatan seperti ini. Google, menurut ringkasan investigasi WIRED, sudah menghapus sebagian besar aplikasi sebelum WIRED menghubunginya, tetapi tidak menanggapi permintaan komentar dari WIRED.
Meta menyebut telah melarang entitas terkait dari periklanan pada 2025, lalu mengambil tindakan terhadap akun, halaman, dan iklan yang terkait dengan domain-domain itu. 9to5Mac melaporkan Meta mengambil tindakan terhadap lebih dari 10.000 akun iklan yang terkait dengan aplikasi-aplikasi tersebut.
Penghapusan itu penting, tetapi bukan akhir cerita. WIRED melaporkan aplikasi dan iklan serupa masih bermunculan saat investigasinya berakhir. Artinya, menghapus 19 aplikasi tidak otomatis menutup jaringan yang punya ratusan domain cadangan.
Kenapa ini penting buat pembaca di Indonesia
Aplikasi dan iklan seperti ini tidak terbatas pada satu negara. Aplikasi tersedia di App Store dan Google Play, sementara iklannya beredar di Facebook dan Instagram, dua platform yang dipakai luas di Indonesia. Risiko terbesarnya bukan pada orang yang sengaja mencari deepfake, melainkan pada orang biasa yang menginstal aplikasi dari iklan, lalu fotonya — atau foto orang terdekatnya — disalahgunakan.
Pola yang sama juga muncul di kasus aplikasi palsu lain. Aplikasi yang tampak resmi bisa diganti atau disusupi, seperti yang terjadi pada aplikasi bank palsu. AI pun bisa dipakai untuk kejahatan yang makin tertarget, seperti AI dipakai menilai korban. Karena itu, kewaspadaan terhadap aplikasi dari iklan sama pentingnya dengan kewaspadaan terhadap tautan mencurigakan.
Bagaimana situasinya di Indonesia
Indonesia belum punya satu undang-undang khusus yang menyebut kata deepfake. Penindakan selama ini memakai aturan yang sudah ada, seperti UU ITE, UU Pornografi, UU Tindak Pidana Kekerasan Seksual, dan UU Perlindungan Data Pribadi. Jurnal hukum tahun 2026 yang membahas perlindungan korban deepfake di Indonesia menilai kerangka itu baru mengatur sebagian, dan perlindungan korban masih bersifat umum serta minim langkah pencegahan.
Di sisi penegakan, Kementerian Komunikasi dan Digital sempat memutus akses aplikasi Grok pada 10 Januari 2026 setelah polemik deepfake seksual non-konsensual, dan Pengadilan Negeri Semarang pada 5 Maret 2026 memvonis mantan siswa yang membuat dan mengunggah sekitar 300 deepfake seksual terhadap siswa, guru, dan alumni sekolah lamanya. Dua contoh itu menunjukkan kasusnya sudah terjadi di Indonesia, bukan sekadar berita luar negeri. Konteks hukum Indonesia ini disampaikan sebagai latar dari aturan dan penegakan yang berlaku di Indonesia, bukan sebagai klaim dari investigasi WIRED.
Ciri aplikasi yang patut dicurigai
Tidak ada satu tanda yang pasti membuktikan sebuah aplikasi berbahaya, tetapi beberapa pola berikut layak membuat kamu berhenti sebelum menginstal:
- Aplikasi ditemukan lewat iklan video yang menjanjikan hasil foto atau video AI yang terlalu bombastis, bukan lewat pencarian di toko aplikasi.
- Deskripsi aplikasinya sangat umum, misalnya sekadar editor foto atau pelatih AI, tetapi pengembangnya tidak jelas dan minim jejak resmi.
- Aplikasi meminta foto wajah atau foto pribadi padahal fungsinya yang dijanjikan tidak membutuhkan foto seperti itu.
- Ulasan dan jumlah unduhannya tidak sebanding dengan klaimnya, atau aplikasinya sering berganti nama dan pengembang.
- Setelah diinstal, aplikasi mengarahkan kamu ke halaman web di luar aplikasi, bukan menjalankan fitur yang dijanjikan di dalam aplikasi.
Kalau sudah telanjur menginstal aplikasi yang mencurigakan, hapus aplikasinya, cabut izin foto dan akun yang terhubung, dan jangan mengunggah foto tambahan. Kalau kamu menemukan foto dirimu atau orang lain dipakai tanpa izin, jangan menyebarkannya lebih jauh. Simpan bukti berupa tangkapan layar dan tautannya, laporkan ke platform dan toko aplikasi, dan laporkan ke aparat penegak hukum bila diperlukan.
Yang masih belum terkonfirmasi
Ada beberapa hal yang belum bisa ditulis sebagai fakta yang sudah dikunci. Pertama, soal operator jaringan ini. WIRED menemukan tautan ke perusahaan terdaftar di Hong Kong bernama KeLing Technology Limited, termasuk detail kontak dan koneksi situs web. Perusahaan itu tidak menanggapi permintaan komentar WIRED, jadi identitas operatornya masih berstatus temuan investigasi, bukan pengakuan perusahaan.
Kedua, seberapa luas pengguna individual benar-benar melihat antarmuka tersembunyi itu. Investigasi mendokumentasikan penghapusan dan penindakan, tetapi tidak menetapkan seberapa sering pengguna biasa menemukan fungsi tersembunyi tersebut. Ketiga, status tiap aplikasi dalam jaringan ini terus berubah karena penghapusan berjalan, sementara aplikasi serupa dilaporkan masih bermunculan. Jangan menganggap daftar aplikasi yang sudah dihapus sebagai daftar yang sudah bersih sepenuhnya.
Penutup
Kasus ini menunjukkan celah yang paling sulit ditutup oleh toko aplikasi: aplikasi yang jujur saat ditinjau, lalu berubah setelah lolos. Aturan yang melarang konten pornografi dan deepfake tanpa persetujuan sudah ada, tetapi penegakannya selalu berpacu dengan jaringan yang bisa membuat domain dan aplikasi baru setiap minggu.
Buat pembaca, pelajarannya sederhana. Jangan menginstal aplikasi hanya karena ada di toko resmi atau karena iklannya meyakinkan. Periksa pengembangnya, baca apa yang sebenarnya dilakukan aplikasi itu, dan pikir dua kali sebelum mengunggah foto wajah ke aplikasi yang baru dikenal. Toko aplikasi bisa menghapus aplikasinya belakangan, tetapi foto yang sudah diunggah tidak bisa ditarik kembali semudah itu.
Tanya jawab singkat
Apakah semua aplikasi AI foto berbahaya? Tidak. Banyak aplikasi foto AI yang sah. Yang berbahaya di sini adalah jaringan yang sengaja menyembunyikan fungsi deepfake di balik tampilan aplikasi biasa.
Apakah menghapus aplikasi sudah cukup? Menghapus aplikasi menghentikan akses dari perangkatmu, tetapi tidak menghapus foto yang sudah diunggah ke server pengembang. Karena itu, laporkan juga aplikasinya ke toko aplikasi dan platform terkait.
Apakah Apple dan Google sudah menyelesaikan masalah ini? Belum sepenuhnya. Keduanya sudah menghapus aplikasi dan akun terkait, tetapi WIRED melaporkan aplikasi dan iklan serupa masih bermunculan saat investigasi berakhir.
Sumber: 9to5Mac, “AI apps with hidden sexual and violent deepfake features made it into the App Store”, 2 November 2026 (https://9to5mac.com/2026/11/02/ai-apps-with-hidden-sexual-and-violent-deepfake-features-made-it-into-the-app-store/); WIRED investigation, as summarised in “WIRED Finds Hidden Deepfake Tools in 400-Plus Apps and Domains”, 2 November 2026 (https://oossa.com/en/wired-finds-hidden-deepfake-tools-in-400-plus-apps-and-domains). Tidak ada aplikasi pelaku yang dinamai atau ditautkan.